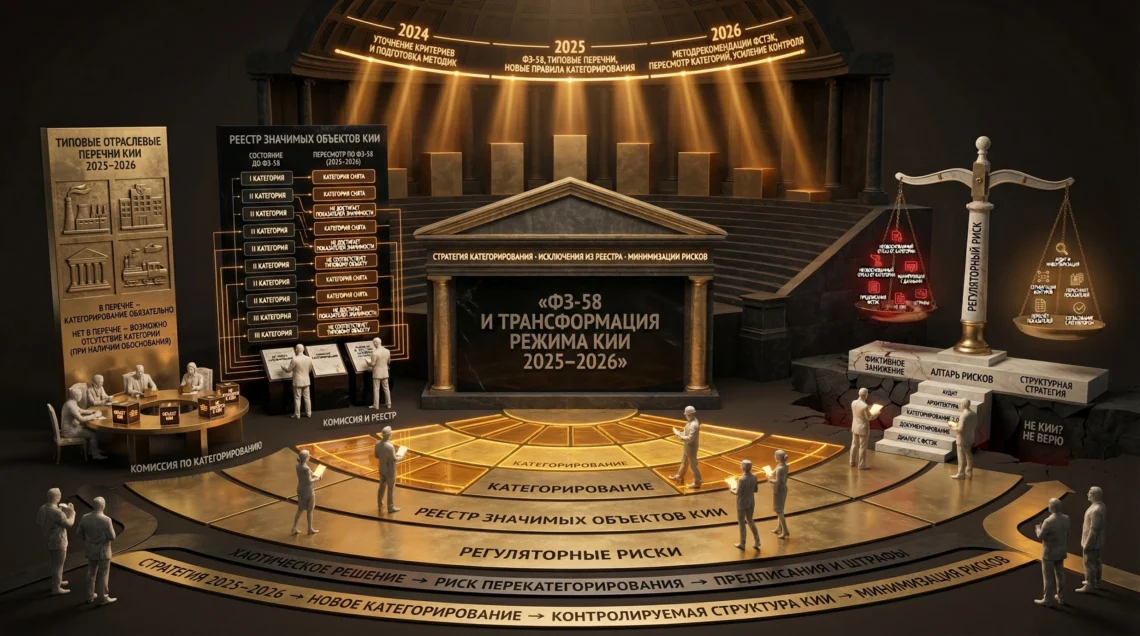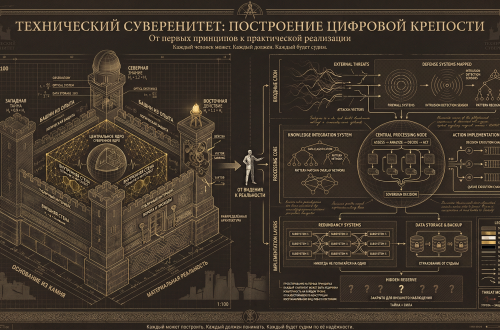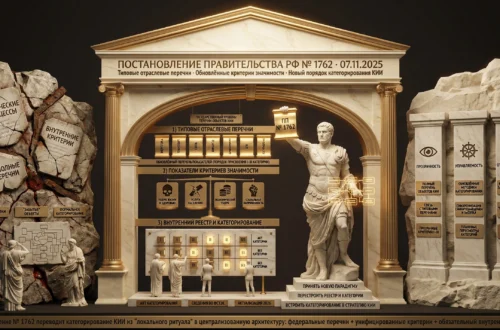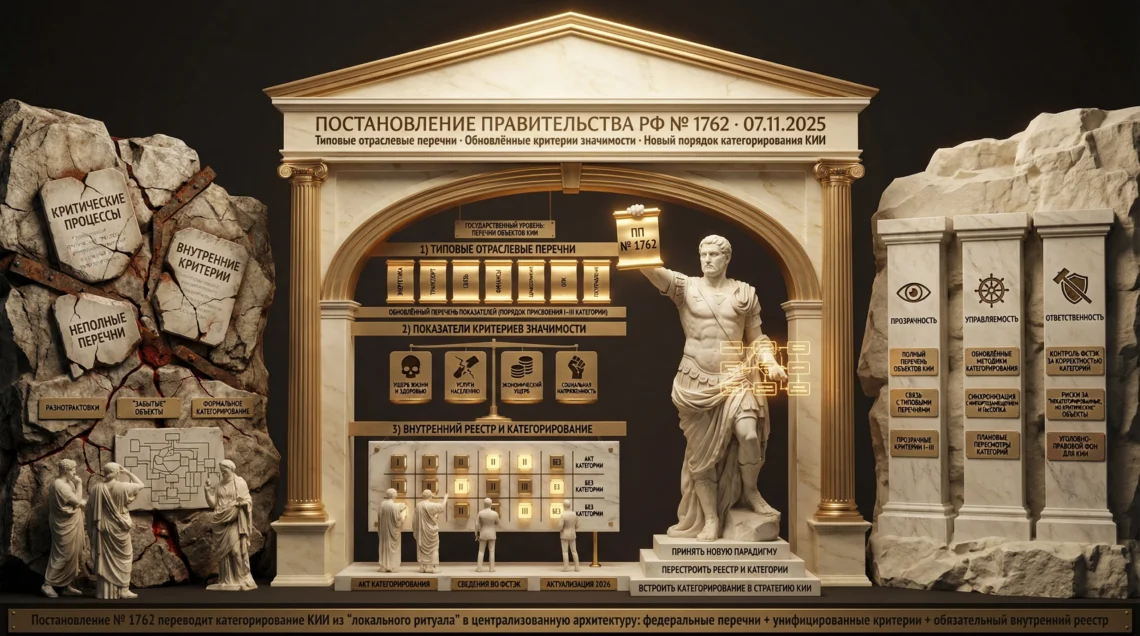
Процесс обеспечения безопасности критической информационной инфраструктуры (КИИ) в Российской Федерации вступил в фазу фундаментальной трансформации, инициированной принятием Постановления Правительства РФ № 1762 от 7 ноября 2025 года. Данный нормативный акт не просто корректирует существующие процедуры, а фактически перезапускает весь механизм категорирования, изменяя его логику от субъективного анализа внутренних бизнес-процессов организации к жестко формализованной отраслевой модели. Вступление изменений в силу в ноябре 2025 года ознаменовало переход государства к стратегии прямого управления рисками в цифровой сфере, где критерии значимости объектов КИИ теперь определяются не потребностями отдельного предприятия, а национальными интересами и технологическим суверенитетом. Данный отчет представляет собой глубокий анализ регуляторных изменений, их влияния на операционную деятельность субъектов КИИ и практическое руководство по…
-
-
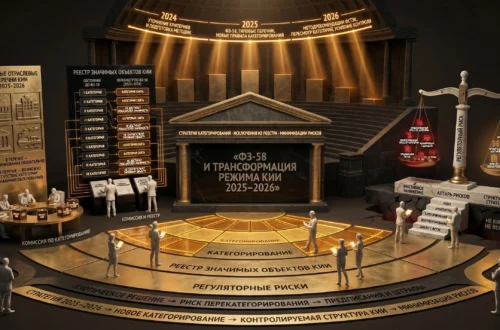
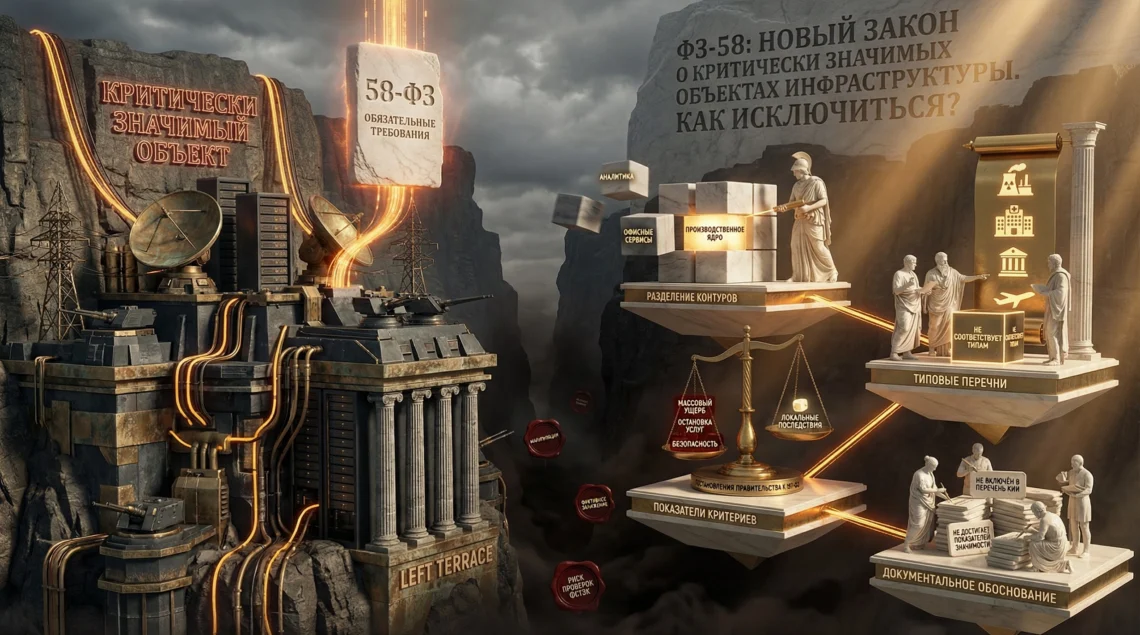
К началу 2026 года регуляторная среда в области безопасности критической информационной инфраструктуры (КИИ) Российской Федерации завершила фундаментальную трансформацию. Период адаптации, начавшийся с принятия базового 187-ФЗ, сменился эпохой жесткого государственного контроля и автоматизированного комплаенса. Основным вектором изменений в 2025–2026 годах стал переход от субъективной оценки значимости объектов самими компаниями к директивному определению критичности на основе отраслевой принадлежности и типа используемых систем. Этот процесс был запущен вступлением в силу 1 сентября 2025 года Федерального закона № 58-ФЗ «О внесении изменений в Федеральный закон «О безопасности критической информационной инфраструктуры Российской Федерации», который радикально перераспределил полномочия между субъектами бизнеса и государственными регуляторами в лице ФСТЭК и ФСБ России. Для IT-компаний, функционирующих как в качестве…
-
2025-2026 годы знаменуют собой фундаментальный тектонический сдвиг в архитектуре национальной безопасности Российской Федерации. Принятие Федерального закона от 7 апреля 2025 года № 58-ФЗ «О внесении изменений в Федеральный закон «О безопасности критической информационной инфраструктуры Российской Федерации»» (далее — 58-ФЗ) — это не просто косметическая правка существующего законодательства, а смена парадигмы государственного контроля над цифровым пространством. Если период с 2018 по 2024 год можно охарактеризовать как эпоху становления и «мягкой силы», когда регуляторы (ФСТЭК, ФСБ) позволяли субъектам КИИ самостоятельно определять границы своей ответственности, то вступление в силу новых норм с 1 сентября 2025 года открывает эру жесткой стандартизации и императивного контроля. Геополитическая турбулентность, беспрецедентный рост киберугроз и курс на технологический…
-
Деятельность по СЗКИ подразумевает создание отчуждаемого продукта — программного обеспечения, аппаратного устройства или программно-аппаратного комплекса (ПАК), основной функцией которого является защита информации.
-
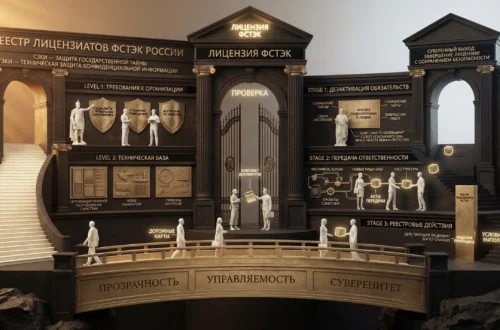
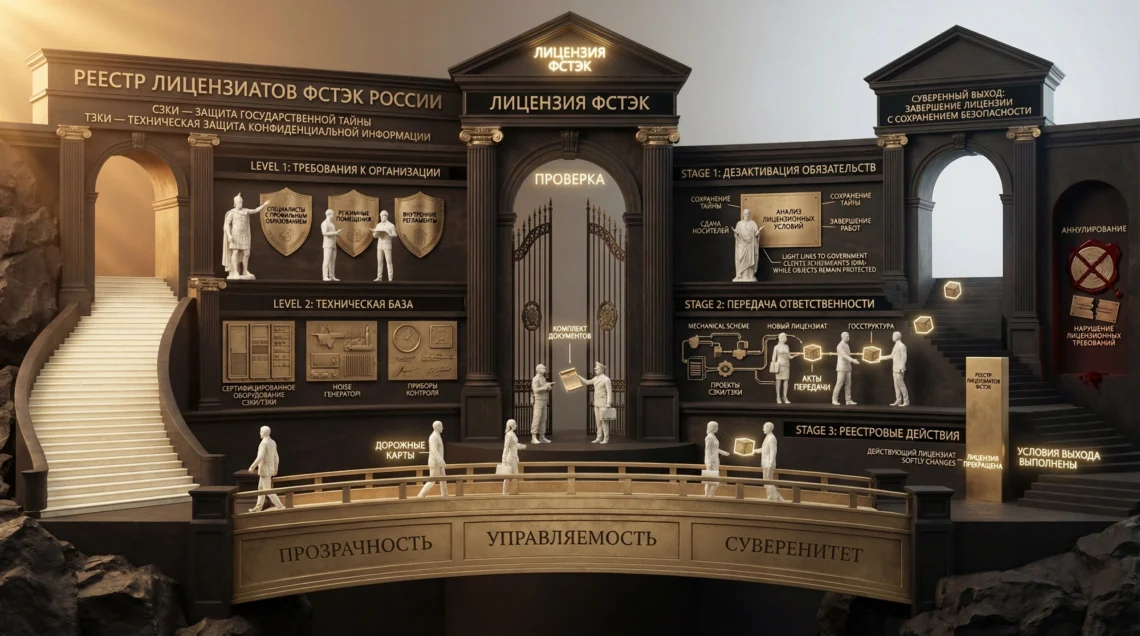
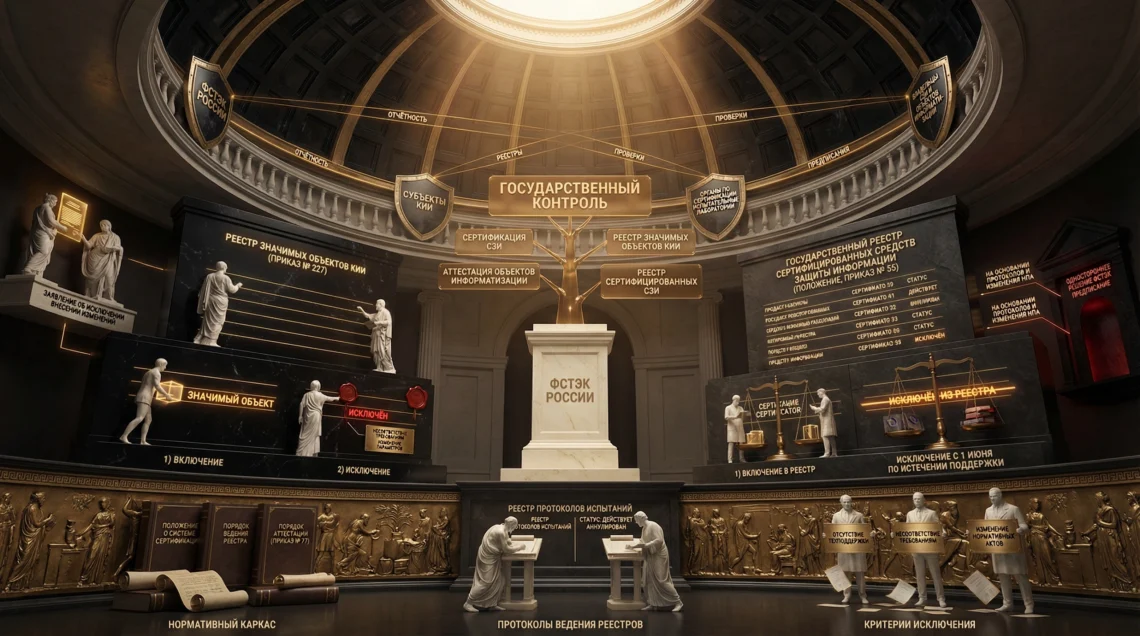
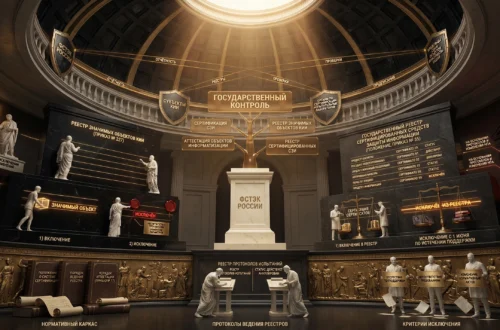
Настоящий отчет представляет собой фундаментальное исследование системы государственных реестров, ведение которых осуществляет Федеральная служба по техническому и экспортному контролю (ФСТЭК России). В документе проводится глубокий анализ нормативно-правовой базы, регламентирующей жизненный цикл записей в реестрах, с особым акцентом на процедурные аспекты прекращения действия правоустанавливающих документов (лицензий, сертификатов соответствия, аттестатов аккредитации).
-
К началу 2026 года ландшафт информационной безопасности Российской Федерации претерпел фундаментальные изменения, сравнимые по масштабу лишь с первоначальным принятием базового законодательства о критической информационной инфраструктуре (КИИ) в 2017 году. Если первое пятилетие действия Федерального закона № 187-ФЗ можно охарактеризовать как период накопления правоприменительной практики и относительно мягкой «адаптации» бизнеса к новым требованиям, то текущий этап, начавшийся с 2024 года, знаменует собой переход к жесткому, алгоритмическому регулированию. Государство, руководствуясь императивами национальной безопасности и технологического суверенитета, завершило формирование закрытого контура контроля над цифровыми активами стратегических отраслей.
-
Глубокое аналитическое руководство для CEO и фаундеров IT-компаний. Разбираем архитектуру Единого реестра, стратегию получения налоговых льгот (0% НДС, 5% налог на прибыль), технические критерии суверенитета, процедуру регистрации ПАК и методы защиты от отказов в 2026 году.
-
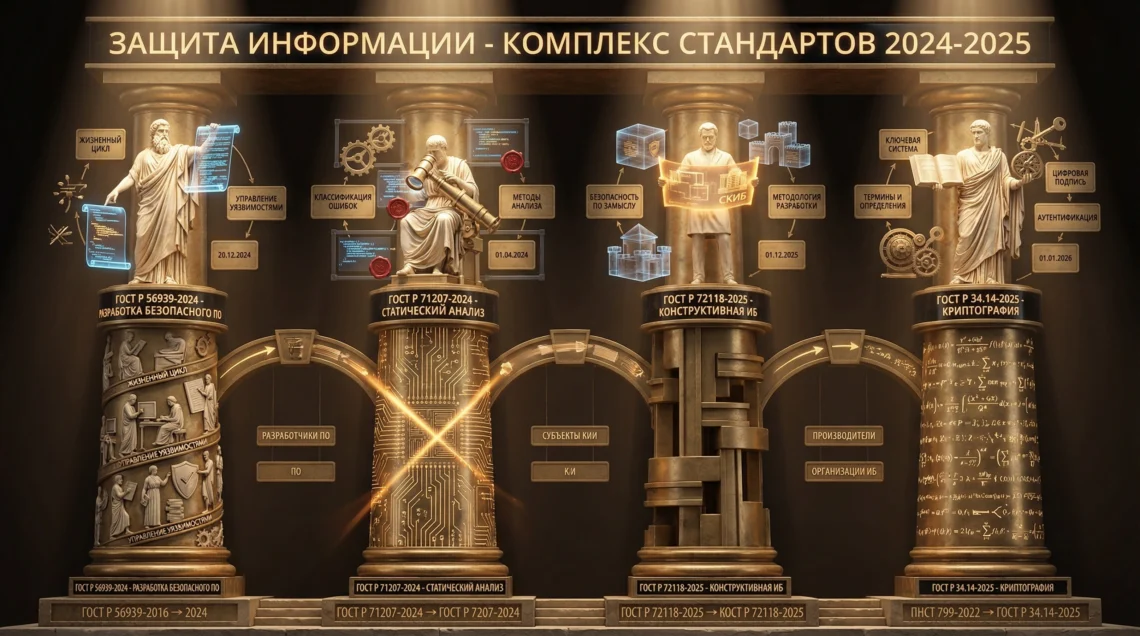
Современный этап развития цифровой экономики Российской Федерации характеризуется кардинальным пересмотром подходов к обеспечению информационной безопасности. В условиях обострения геополитической обстановки и необходимости достижения технологического суверенитета, государственные регуляторы (ФСТЭК России, Росстандарт) инициировали масштабную реформу нормативно-технической базы. Период 2024–2026 годов становится переломным моментом в стандартизации процессов создания защищенного программного обеспечения и криптографических средств. Настоящий отчет представляет собой углубленное исследование четырех основополагающих национальных стандартов, формирующих новый ландшафт требований к разработчикам и заказчикам информационных систем: Исследование базируется исключительно на официальных данных Федерального агентства по техническому регулированию и метрологии (Росстандарт), Федеральной службы по техническому и экспортному контролю (ФСТЭК России) и текстах утвержденных нормативных актов, исключая сторонние экспертные толкования, не подтвержденные нормативной базой. Целью работы является…
-
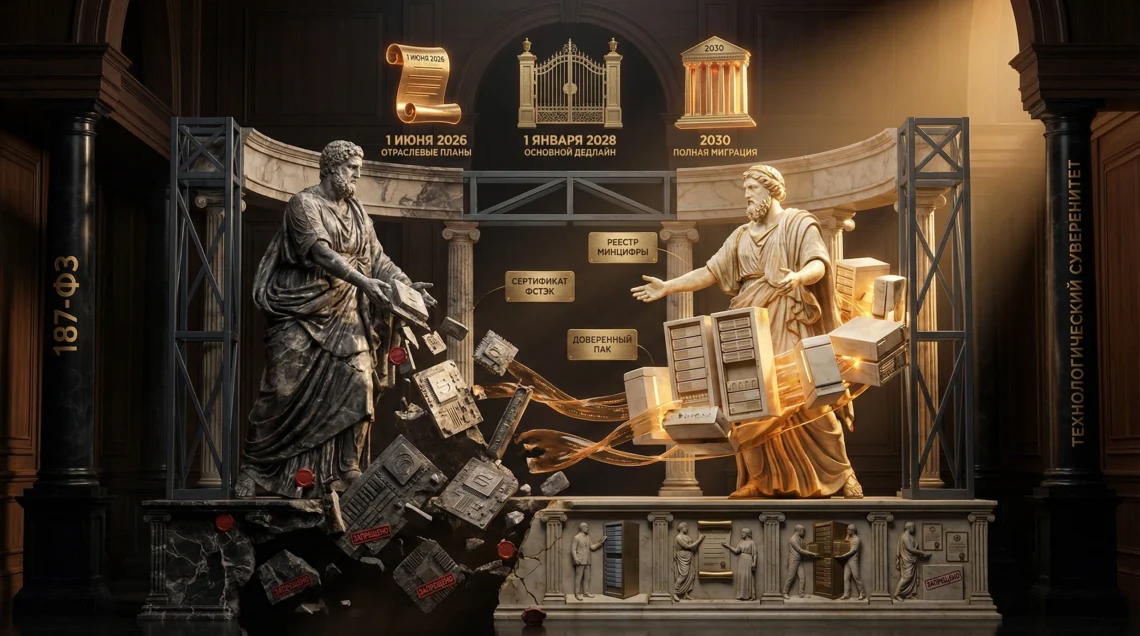
Введение: Новая архитектура технологического суверенитета Начало 2026 года знаменует собой фундаментальный водораздел в истории российской IT-отрасли и государственного управления. Период «мягких рекомендаций» и добровольного импортозамещения, длившийся с 2014 года, окончательно завершился. В силу вступили жесткие императивные нормы, запрещающие использование иностранного программного обеспечения на значимых объектах критической информационной инфраструктуры (КИИ). Для владельцев таких объектов — от федеральных министерств до региональных энергосетевых компаний и банков — вопрос перестал быть дискуссионным и перешел в плоскость юридической ответственности, вплоть до уголовной. Геополитические события 2022 года стали катализатором, ускорившим трансформацию нормативного ландшафта. Если ранее Федеральный закон № 187-ФЗ «О безопасности критической информационной инфраструктуры Российской Федерации» воспринимался многими как рамочный документ, требующий лишь формального категорирования, то…
-
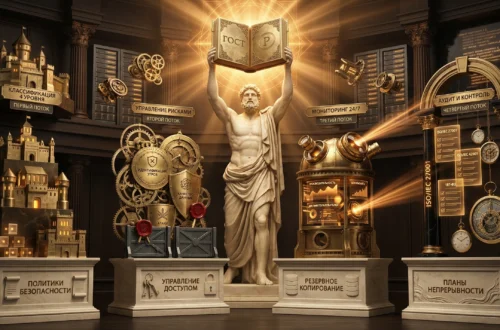
Для профессионального сообщества директоров по информационной безопасности (CISO), руководителей юридических департаментов и IT-директоров 2026 год становится точкой бифуркации. Период «бумажной безопасности», когда соответствие достигалось формальным наличием стопки аттестатов и регламентов, окончательно уходит в прошлое. На его место приходит эпоха, которую можно охарактеризовать тремя ключевыми векторами: жесткая стандартизация процессов, императивное внедрение «конструктивной безопасности» (Secure by Design) и беспрецедентное усиление персональной административной ответственности